SERVICIO DE CIBERSEGURIDAD PARA PYMES

Proteja a su empresa contra ransomware, phishing y pérdida de información

Fortalezca la seguridad de usuarios, dispositivos y Microsoft 365 mediante un servicio de ciberseguridad para PYMES orientado a reducir riesgos y mejorar la postura de protección de su entorno.

C&A Systems evalúa, implementa y administra controles de seguridad de acuerdo con las necesidades identificadas en su entorno, sin exigir la construcción de un equipo interno especializado.

✓ Protección de identidades ✓ Seguridad de dispositivos ✓ Seguridad en Microsoft 365 ✓ Evaluación y fortalecimiento
SEGURIDAD PARA USUARIOS, DISPOSITIVOS Y MICROSOFT 365
SUPERFICIE DE EXPOSICIÓN

La brecha no siempre empieza con un ataque. Puede empezar con una configuración que nadie revisó.

A medida que una PYME incorpora usuarios, dispositivos, correo, aplicaciones y trabajo remoto, también aumenta el número de configuraciones y accesos que necesita controlar.

El riesgo puede aparecer cuando estos elementos crecen sin una revisión coordinada de la seguridad.

La exposición suele estar distribuida. Por eso conviene revisar el entorno completo y no únicamente una herramienta o dispositivo.
01 · IDENTIDAD

Identidades y accesos

Cuentas con controles de autenticación insuficientes, permisos que ya no corresponden al rol del usuario o accesos que no se revisan periódicamente.

02 · ENDPOINT

Dispositivos

Equipos corporativos o remotos con configuraciones diferentes, controles de protección inconsistentes o poca visibilidad sobre su estado de seguridad.

03 · COMUNICACIÓN

Correo y colaboración

El correo, los enlaces, los archivos compartidos y las herramientas de colaboración forman parte del intercambio diario de información y requieren controles acordes al entorno.

04 · POSTURA

Configuración y visibilidad

Políticas, configuraciones y alertas dispersas pueden dificultar identificar qué está protegido, qué necesita atención y dónde priorizar mejoras.

La protección comienza por entender la exposición. El siguiente paso es relacionar cada superficie con controles de seguridad que puedan administrarse de forma coordinada.
Ver cómo protegemos cada frente ↓
ESTRATEGIA DE PROTECCIÓN

Una estrategia de ciberseguridad efectiva protege más de un punto a la vez.

C&A Systems aborda la seguridad como un conjunto de controles coordinados sobre identidades, dispositivos, correo y configuración del entorno, para reducir brechas de protección entre áreas que operan de forma separada.

01 · IDENTIDAD

Identidad y acceso

Reforzamos el acceso de los usuarios mediante controles de autenticación, revisión de privilegios y políticas acordes con las necesidades de su entorno.

02 · ENDPOINT

Dispositivos y endpoints

Fortalecemos los equipos que utilizan los usuarios mediante políticas y controles de seguridad orientados a mejorar protección y visibilidad.

03 · COMUNICACIÓN

Correo y colaboración

Aplicamos controles orientados a reducir la exposición frente a mensajes, archivos y enlaces potencialmente maliciosos dentro del entorno de colaboración.

04 · POSTURA

Configuración y visibilidad

Revisamos configuraciones, políticas y señales de seguridad para identificar áreas que requieren ajuste y mejorar la visibilidad sobre el estado de protección.

+ Los cuatro frentes funcionan mejor cuando se administran como parte de una misma estrategia.
La seguridad no parte de una herramienta aislada. Primero se revisa el entorno para definir qué controles deben priorizarse y cómo administrarlos de forma coordinada.
Ver cómo trabaja C&A →
DE LA EVALUACIÓN A LA PROTECCIÓN

Antes de implementar controles, entendemos qué necesita proteger su empresa.

El servicio parte del contexto real de su entorno. Revisamos la situación actual, identificamos áreas que requieren atención y definimos una ruta de fortalecimiento antes de aplicar cambios.

01 · ENTENDER

Evaluamos el entorno

Revisamos el contexto de usuarios, dispositivos, accesos, Microsoft 365 y configuraciones de seguridad para comprender cómo opera actualmente el entorno.

Punto de partida
02 · PRIORIZAR

Identificamos qué requiere atención

Organizamos los hallazgos para distinguir configuraciones, accesos y controles que necesitan fortalecerse y evitar aplicar cambios sin una prioridad definida.

Prioridad sobre improvisación
03 · IMPLEMENTAR

Aplicamos controles de seguridad

Configuramos y fortalecemos los controles definidos para identidades, dispositivos y servicios Microsoft de acuerdo con el alcance y necesidades identificadas.

Protección aplicada
04 · FORTALECER

Administramos y ajustamos

Damos continuidad a los controles incluidos en el servicio y realizamos ajustes cuando el entorno, los usuarios o las necesidades de protección evolucionan.

Evolución continua
El objetivo no es instalar más herramientas, sino fortalecer el entorno con una ruta definida. La tecnología se selecciona y configura en función de las necesidades identificadas, evitando convertir la seguridad en una suma de soluciones aisladas.
Ver tecnología aplicada →
TECNOLOGÍA APLICADA AL RIESGO

Microsoft no es el punto de partida. Es una capa de protección dentro de la estrategia.

Una herramienta por sí sola no corrige configuraciones, privilegios o políticas inconsistentes. Por eso primero identificamos qué necesita fortalecerse y después relacionamos cada necesidad con las capacidades disponibles en el entorno Microsoft.

Según el alcance y licenciamiento disponible, estas capacidades pueden apoyar la protección de identidades, dispositivos, correo, colaboración y detección de amenazas.
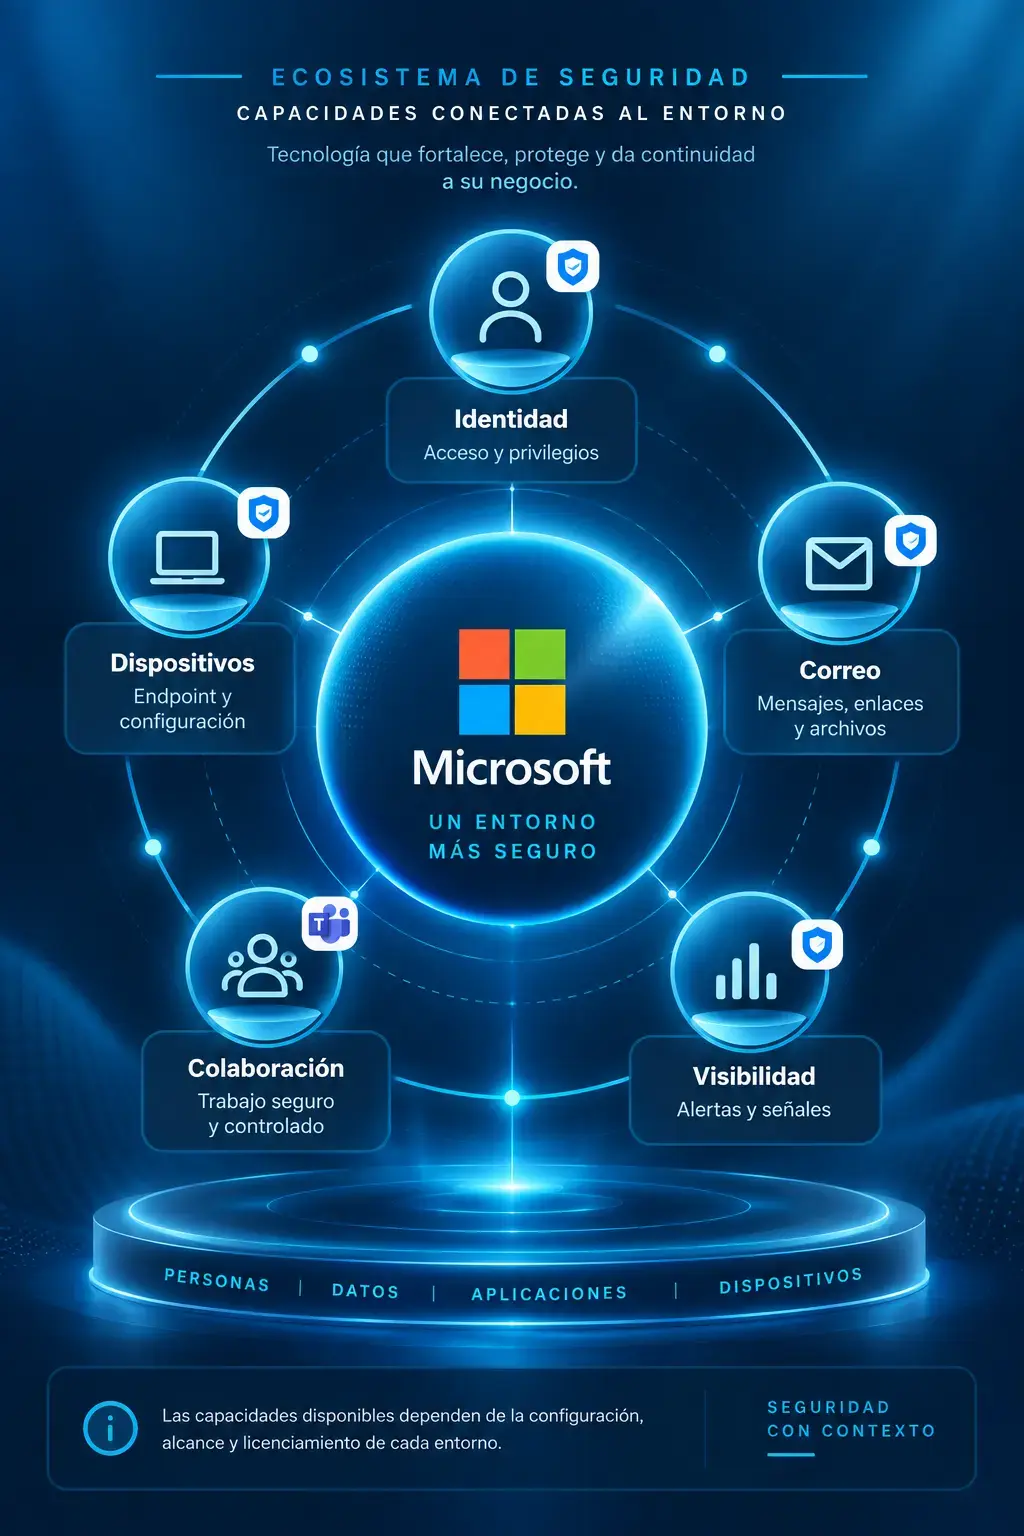
Primero la necesidad. Después la tecnología. Esto evita implementar controles por catálogo sin validar si responden al riesgo real de la empresa.
Ecosistema de seguridad Microsoft para proteger identidades, dispositivos, correo, colaboración y visibilidad
EVALUACIÓN DE SEGURIDAD

Antes de invertir en más seguridad, identifique qué necesita atención.

La evaluación permite obtener una visión inicial del estado de protección de su entorno y detectar configuraciones, accesos o controles que requieren revisión antes de definir cambios tecnológicos.

El objetivo es priorizar acciones con base en el contexto real de la empresa, evitando implementar herramientas o configuraciones sin entender primero dónde existe exposición.

No parte de una licencia. Parte de su entorno. Primero revisamos qué existe, cómo está configurado y qué requiere fortalecerse.
✓ La profundidad y alcance de la evaluación se determinan de acuerdo con el entorno y necesidades de cada empresa.
PUNTOS DE REVISIÓN Una lectura inicial de la postura de seguridad
01
Identidades y accesos
Autenticación, accesos y privilegios relevantes para el entorno.
02
Dispositivos y endpoints
Nivel de protección y consistencia de configuración en los equipos incluidos en el alcance.
03
Microsoft 365 y colaboración
Configuraciones y controles relacionados con correo, colaboración y protección del entorno Microsoft.
04
Configuración y visibilidad
Configuraciones, políticas y señales que ayuden a determinar dónde conviene priorizar ajustes.
RESULTADO Convertir hallazgos en prioridades de seguridad. Con una visión más clara de qué requiere atención y qué pasos conviene analizar a continuación.
POR QUÉ C&A SYSTEMS

Ciberseguridad con contexto técnico, no con recomendaciones genéricas.

C&A Systems combina experiencia en infraestructura, desarrollo, nube y seguridad para evaluar el entorno como un conjunto y no como herramientas aisladas.

ENFOQUE CONSULTIVO Primero entendemos el entorno. Después definimos la ruta.

La seguridad de una PYME puede involucrar identidades, dispositivos, correo, colaboración, configuración y servicios cloud. Analizar cada componente dentro del mismo contexto ayuda a evitar decisiones fragmentadas.

 
✓ Seguridad ✓ Nube ✓ Desarrollo
Una visión integral permite relacionar tecnología, operación y seguridad dentro del mismo contexto.
RESPALDO INSTITUCIONAL Experiencia y capacidades que respaldan el enfoque.
01
EXPERIENCIA Más de 20 años Experiencia en proyectos empresariales de tecnología, infraestructura y transformación digital.
02
SEGURIDAD DE LA INFORMACIÓN ISO/IEC 27001 Certificación vinculada con la gestión de seguridad de la información.
03
CLOUD Azure y AWS Capacidades de arquitectura, migración, operación y seguridad en entornos cloud.
04
PROCESOS CMMI Nivel 5 Madurez de procesos aplicada a la ejecución y mejora de proyectos tecnológicos.
SIGUIENTE PASO Conozca qué áreas de su entorno requieren atención antes de definir una estrategia de protección. Una evaluación inicial permite ordenar prioridades y orientar las siguientes decisiones de seguridad.
Solicitar evaluación de seguridad →
PREGUNTAS FRECUENTES

Preguntas frecuentes sobre ciberseguridad para PYMES

Respuestas a dudas comunes sobre protección de usuarios, dispositivos, Microsoft 365 y evaluación de seguridad.

¿Qué incluye un servicio de ciberseguridad para PYMES? +
El alcance depende del entorno y de las necesidades de cada empresa. Puede incluir evaluación de configuraciones, identidades y accesos, protección de dispositivos, seguridad en correo y colaboración, así como administración y fortalecimiento de controles definidos dentro del servicio.
¿Cuál es la diferencia entre un antivirus y un servicio de ciberseguridad? +
Un antivirus se concentra principalmente en detectar o bloquear ciertas amenazas en los dispositivos. Un servicio de ciberseguridad puede abordar además identidades, accesos, configuraciones, correo, colaboración y visibilidad del entorno, según el alcance contratado.
¿Microsoft 365 incluye herramientas de ciberseguridad? +
Microsoft 365 puede incluir diferentes capacidades de seguridad según la licencia y configuración disponible. Estas capacidades pueden ayudar a fortalecer identidades, dispositivos, correo y colaboración, pero deben revisarse en función del entorno real de la empresa.
¿Qué se revisa en una evaluación de seguridad? +
Dependiendo del alcance, la evaluación puede revisar identidades, autenticación, permisos, dispositivos, configuraciones de Microsoft 365, políticas y señales de seguridad para detectar áreas que requieren atención o fortalecimiento.
¿Una PYME necesita un equipo interno de ciberseguridad? +
No necesariamente. Dependiendo del tamaño, nivel de exposición y recursos internos, una empresa puede apoyarse en un servicio especializado para evaluar, implementar y administrar determinados controles de seguridad sin construir una estructura interna completa.
¿Cómo saber qué controles de seguridad necesita mi empresa? +
El punto de partida es entender cómo opera actualmente el entorno, qué usuarios y dispositivos intervienen, qué servicios se utilizan y qué configuraciones requieren revisión. A partir de esa evaluación se pueden priorizar controles de acuerdo con el contexto de la empresa.
¿La ciberseguridad para PYMES solo se enfoca en ransomware y phishing? +
No. Ransomware y phishing son amenazas relevantes, pero la seguridad también depende de identidades, permisos, dispositivos, configuraciones, correo, colaboración y visibilidad. Por eso conviene analizar el entorno de forma integral.
SIGUIENTE PASO ¿Quiere saber qué áreas de su entorno requieren atención? Solicite una evaluación inicial y defina una ruta de fortalecimiento basada en el contexto real de su empresa.
Solicitar evaluación de seguridad →