1 min read
93 Controles de Seguridad ISO 27001:2022 Explicados
 Evelin Raigosa : 4 dic 2025, 2:08:58 p.m.
4 min read
INVESTIGACIÓN | ACTUALIZADO EL 19 DE NOVIEMBRE DE 2026
La inteligencia artificial está transformando la velocidad y escala de los ciberataques. Los delincuentes ya usan agentes para automatizar tareas que antes exigían horas de trabajo manual. ¿Cómo pueden responder las empresas sin perder el control de sus datos y operaciones?
El Google Threat Intelligence Group documentó el 16 de noviembre de 2026 el uso de marcos multiagente, automatización de investigación de vulnerabilidades y abuso de recursos cloud asociados a modelos de IA. El hallazgo indica que ciertas etapas del ataque pueden encadenarse con una intervención humana mucho menor.
Esto tiene una consecuencia directa para las organizaciones: el tiempo disponible para identificar y corregir una exposición puede acortarse, especialmente cuando existen sistemas públicos desactualizados, credenciales comprometidas o permisos cloud excesivos.
Estas amenazas combinan técnicas tradicionales potenciadas por IA con riesgos nuevos para sistemas que utilizan modelos y agentes inteligentes:
Mensajes, llamadas o videos que suplantan personas. Defensa: MFA resistente al phishing y confirmación por un segundo canal.
Automatización de tareas previas al cifrado o robo de datos. Defensa: EDR/XDR, segmentación y respaldos probados.
Análisis rápido de cambios de software para encontrar fallas. Defensa: inventario, priorización y parchado continuo.
Abuso de credenciales y sesiones para acceder a servicios cloud. Defensa: mínimo privilegio y monitoreo de autenticaciones.
Instrucciones maliciosas introducidas en contenido que lee un agente de IA. Defensa: controles de herramientas, aislamiento y validación.
Compromiso de proveedores, dependencias o asistentes de desarrollo. Defensa: revisión de terceros y seguridad del pipeline.
Acceso excesivo o carga involuntaria de información sensible. Defensa: clasificación, DLP y gobierno de agentes.
Para riesgos específicos de aplicaciones con modelos de lenguaje, consultar OWASP Top 10 for LLM Applications.
Google describió sistemas de agentes que automatizan investigación y explotación de vulnerabilidades, además de herramientas que apoyan campañas de phishing y abuso de recursos de modelos de IA.
Consultar investigación original de GoogleMicrosoft informó que este actor utilizó un marco de IA agéntica para atacar a cientos de organizaciones. En varios incidentes obtuvo acceso privilegiado a infraestructura cloud en menos de tres horas desde el inicio del ataque.
Consultar investigación original de MicrosoftInterpretación: no es correcto afirmar que todos los ataques de 2026 fueron ejecutados por IA; sí existe evidencia de campañas concretas que la incorporan como acelerador operativo.
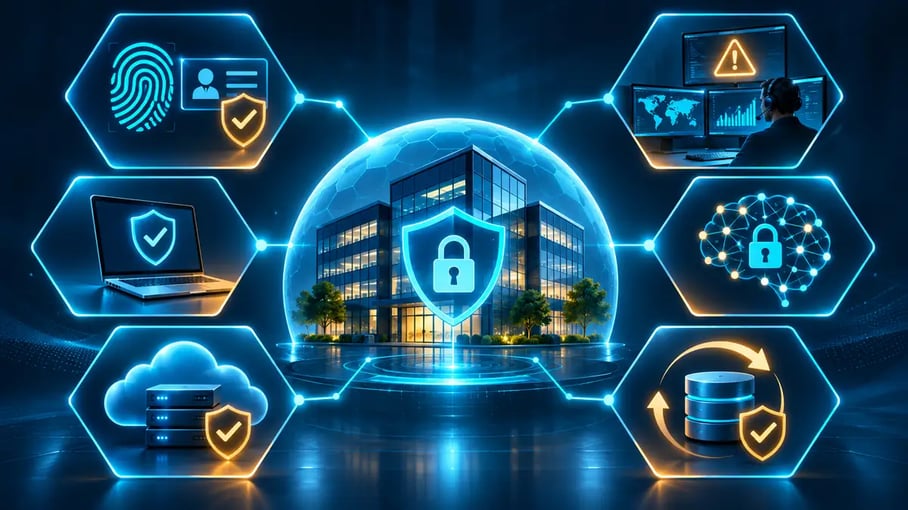
En entornos Microsoft, tecnologías como Entra ID, Defender, Sentinel y Purview pueden apoyar respectivamente identidad, detección, operaciones de seguridad y protección de datos. Su eficacia depende de la arquitectura, configuración y operación.
| Sector | Riesgo empresarial | Control prioritario |
|---|---|---|
| Finanzas | Fraude de identidad y transferencias engañosas | Verificación fuera de banda y controles de autorización |
| Gobierno | Exposición de expedientes e interrupción de trámites | Protección de datos y continuidad operativa |
| Manufactura | Paros de producción y accesos a redes industriales | Segmentación IT/OT y protección de accesos remotos |
| Retail | Fraude en comercio digital y exposición de clientes | Control de cuentas y monitoreo transaccional |
| Logística | Interrupción de almacenes, rutas y proveedores | Resiliencia de sistemas y accesos de terceros |
Los escenarios de esta tabla son ejemplos de gestión de riesgos por sector; no se presentan como incidentes específicos confirmados.
Inventariar activos críticos, revisar administradores y cuentas, comprobar MFA, detectar exposiciones públicas y evaluar respaldos.
Corregir vulnerabilidades prioritarias, limitar privilegios, proteger correo y dispositivos, y segmentar sistemas sensibles.
Simular phishing y compromiso de cuentas, probar restauraciones, medir tiempos de respuesta y auditar agentes de IA.
La IA puede fortalecer las defensas, pero no sustituye la gestión de identidades, la reducción de superficies expuestas, la preparación ante incidentes ni la supervisión humana. Para las empresas, la prioridad es desarrollar una defensa en profundidad, medible y capaz de responder con rapidez sin perder gobernanza.
C&A Systems puede ayudarte a evaluar controles de identidad, protección de información y arquitectura de seguridad, y a definir prioridades de mejora.
Conocer las soluciones de seguridadContenido informativo basado en investigaciones públicas. Las amenazas y recomendaciones deben evaluarse según el entorno y nivel de riesgo de cada organización. Actualizado el 19 de noviembre de 2026.
1 min read
Evelin Raigosa : 4 dic 2025, 2:08:58 p.m.
1 min read
 David Garcia : 15 jul 2025, 10:42:11 a.m.
Protege tu Aplicación con OWASP: Seguridad desde la Base ¿Qué es OWASP y por qué es clave para tu organización? OWASP (Open Worldwide...

1 min read
David Garcia : 10 sep 2024, 9:30:12 a.m.
Transforma la Ciberseguridad con Copilot para Microsoft Defender La seguridad cibernética sigue siendo una de las mayores preocupaciones para...